Gjashtë mburoja, një platformë
Të gjitha aktive që në ditën e parë.
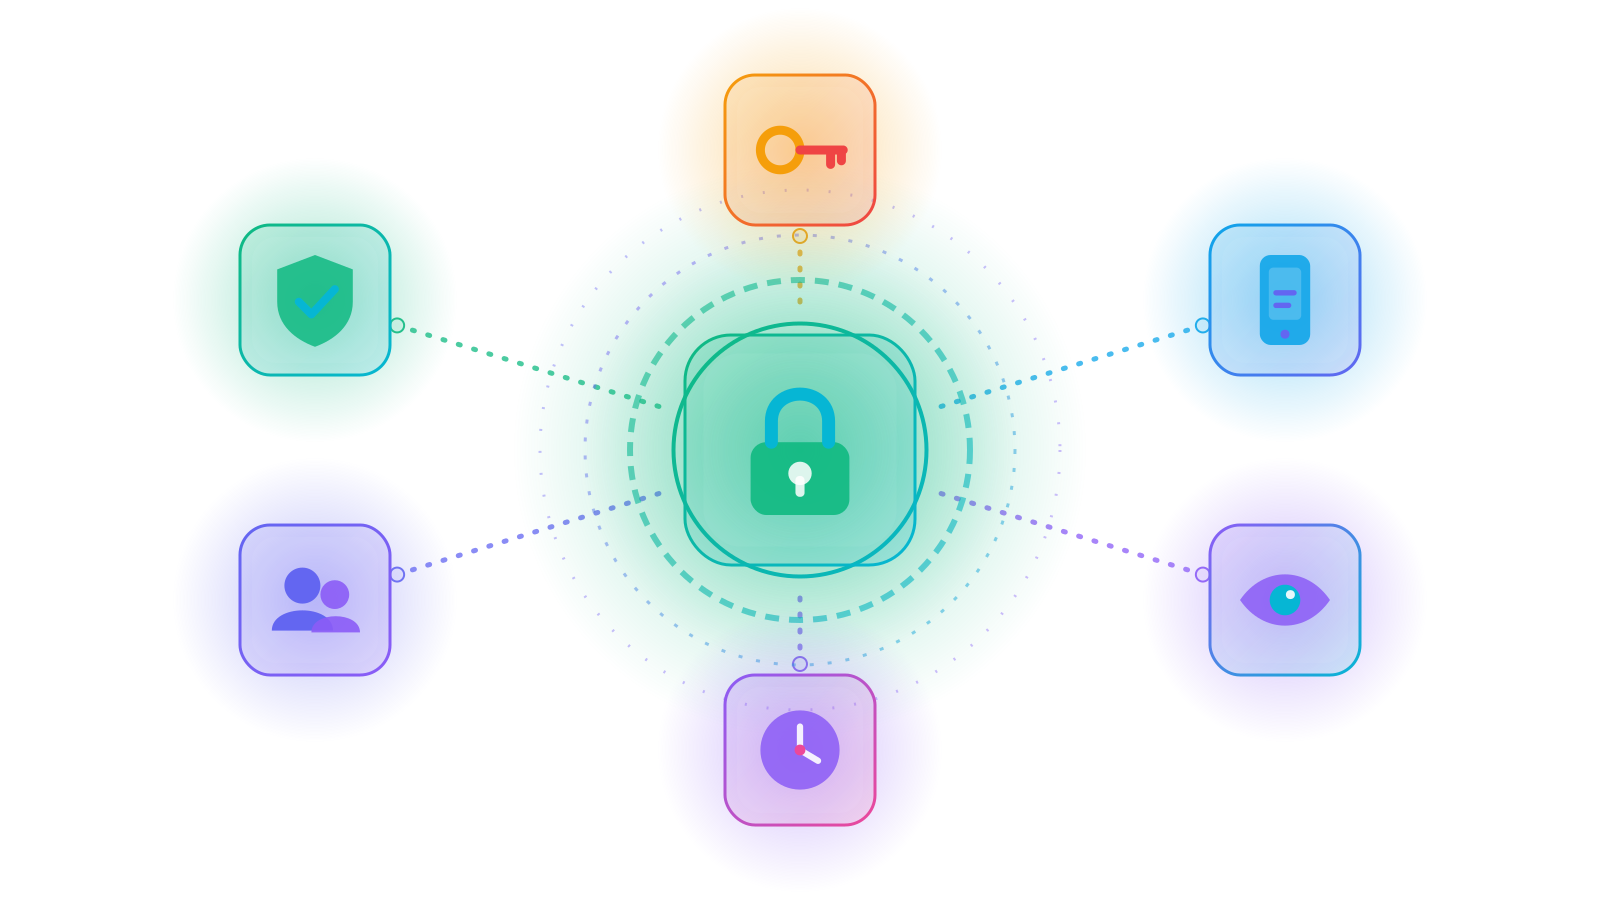
Vault AES-256-GCM
Fjalëkalimet dhe çelësat ruhen të kriptuar; çdo shfaqje regjistrohet.
TOTP2FA2FA + kode rezervë
Google Authenticator dhe kode rezervë, edhe për PIN-in e Vault-it.
OTP24hBërthama 24 orë
Ndryshimet e moduleve kërkojnë kod email-i, të vlefshëm 24 orë.
Fail-safe✓reCAPTCHA fail-safe
Fiket vetë vetëm kur Google nuk përgjigjet — kurrë nuk ju lë jashtë.
Pronari100%Privatësi strikte
Shënimet, Vault-i dhe Kalendari: vetëm pronari i sheh.
LogAuditAuditim i plotë
Çdo veprim i rrezikshëm kontrollohet për leje dhe regjistrohet.
Matrica e Aksesit Multi-Company — 4 mënyra
E konfiguron vetëm Super Admin-i. Mënyra e parazgjedhur është më e sigurta.
Izoluar (parazgjedhja)
Çdo kompani sheh vetëm të dhënat e veta. Asnjë dukshmëri mes kompanive.
Vertikal
Menaxhmenti i grupit sheh kompanitë që zotëron — pa marrë kurrë llogarinë e një përdoruesi.
Horizontal
Kompani të caktuara ndajnë të dhëna me njëra-tjetrën, vetëm për lexim ose edhe për editim.
Hibrid
Vertikal dhe Horizontal bashkë, për grupe me struktura të përziera.
Çfarë nuk hapet kurrë
Në çdo mënyrë të Matricës, këto mbeten të mbyllura.
| Veçoria | RekomanduarPronari | Të tjerët, në çdo mënyrë |
|---|---|---|
| Shënimet, Vault, Kalendari | ✓ I sheh | ✗ Kurrë |
| Rekordet private | ✓ Plotësisht | ✗ Kurrë |
| Fshirja e të dhënave | ✓ Vetëm ai | ✗ Kurrë |
| Llogaria e përdoruesit | ✓ E vetja | ✗ Nuk merret kurrë |
| Ndarja me të tjerë | ✓ Vendos vetë | ✗ Pa lejen e tij |
Si e mbrojmë hyrjen dhe të dhënat
Katër shtresa, të provuara me teste para çdo versioni.
Vault: fjalëkalimet e kompanisë, nën kyç
Llogaritë ruhen me AES-256-GCM, PIN-i ruan hyrjen dhe mund ta rivendosni me email. Ndarja bëhet vetëm nga pronari, dhe sistemi ju kujton kur një llogari po skadon.
- AES-256GCM
- 6Pamje të Vault-it
- 30Ditë kujtesë skadimi
- PIN + 2FA + kode rezervë
- Çdo zbulim fjalëkalimi auditohet
- Asnjë sekret në faqe pa kërkesë
Matrica e Aksesit: ju vendosni kush sheh çfarë
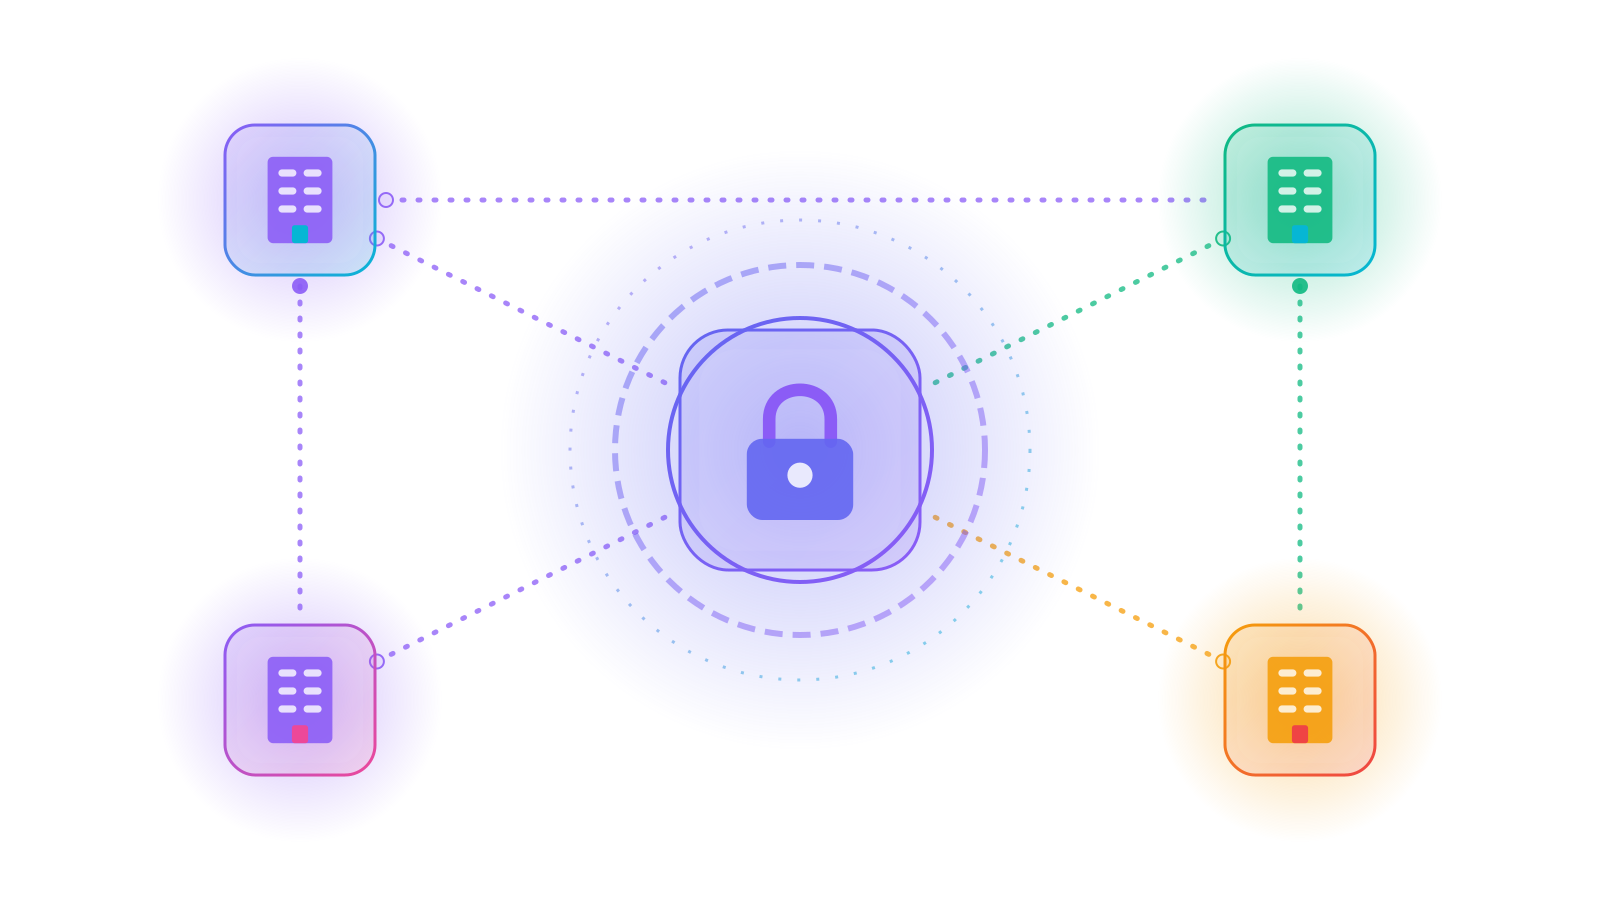
Kalimi nga Izoluar te Vertikal, Horizontal ose Hibrid bëhet nga një ekran i vetëm. Çdo kërkesë në databazë kalon nga shtresa e izolimit — ajo që nuk ju përket, nuk del fare.
- 4Mënyra
- 0Rrjedhje mes kompanive
- 1Ekran konfigurimi
- Testuar me skenarë izolimi para çdo versioni
- Vetëm Super Admin-i e ndryshon
- Fshirjet kurrë nuk ndahen
Mburoja 24-orëshe e Addon Modules
Para se dikush të instalojë, aktivizojë apo fshijë një modul, merr një kod 6-shifror në email-in e llogarisë. Kodi skadon pas 10 minutash, provat kufizohen dhe aksesi mbyllet vetë pas 24 orësh — ose kur shtypni “🔒 Kyç Tani”.
- 24 orëAkses
- 10 minJetëgjatësia e kodit
- 5Prova maksimale
- Fjalëkalim ose 2FA kur email-i mungon
- Kodi nuk shfaqet kurrë në ekran
- Në gabim, mbetet e kyçur
reCAPTCHA dhe 2FA që nuk ju lënë jashtë
reCAPTCHA fiket vetë vetëm kur Google nuk përgjigjet disa herë radhazi — dhe kur captcha dështon, fjalëkalimi as nuk kontrollohet. 2FA e detyruar ju çon te konfigurimi, kurrë te një derë e mbyllur.
- 3Dështime para fikjes
- 2FAE detyrueshme sipas rolit
- 0Kyçje jashtë
- Adresa hyrjeje të personalizuara
- Politika sigurie me parazgjedhje të forta
- security.txt për raportimin e problemeve
Pyetje për sigurinë dhe grupin
A i sheh Super Admin-i shënimet e mia?
Sa kompani mund të menaxhoj?
Çfarë ndodh nëse humbas telefonin me 2FA?
A mund të ndryshoj mënyrën e Matricës më vonë?
Shikoni izolimin në veprim
Një demo e sigurisë mbi strukturën e grupit tuaj — Vault, Matrica dhe Bërthama.
Kërko Demo Sigurie